❌

Vue lecture

Réservations d’hôtel, identité des accompagnants, documents personnels : ces deux éditeurs français de logiciels ont été piratés à quelques jours d’intervalle
Le moteur de réservation D-EDGE et le logiciel de gestion hôtelière Misterbooking, édité par Septeo Hospitality, ont tous deux été touchés par un incident de sécurité mi-octobre 2026. Des données de réservation de clients d’hôtels ont été exposées.
  •  

À Bruxelles, une lutte sans merci contre la drogue… et les trottinettes

Les autorités bruxelloises ont décidé d’interdire les trottinettes dans dix-neuf points sensibles de la ville, au motif qu’elles sont souvent utilisées pour échapper à la police lors de fusillades liées au trafic de drogue. Si les bourgmestres approuvent, deux criminologues interrogés par des journaux belges dénoncent une politique du symbole, qui ne s’attaque qu’aux symptômes.

© Photo DURSUN AYDEMIR/Anadolu/AFP

Un homme sur une trottinette à Bruxelles (Belgique), le 1er septembre 2026.
  •  

Confiner l’IA devient un casse-tête : après sa pause de 11 jours, OpenAI explique pourquoi couper Internet ne suffit pas

Comment empêcher des IA de franchir les limites qu’on leur impose ? OpenAI détaille ses protections après plusieurs incidents survenus récemment. Ses tests montrent notamment que des agents peuvent communiquer sans réseau, en détournant le matériel qu’ils partagent.

  •  

Des « défauts de sécurisation élémentaires » : suite au piratage des frigos, des consignes de base ignorées depuis trop longtemps

Devant le Sénat, Vincent Strubel, le directeur général de l'Anssi, a attribué le piratage des frigos de supermarchés à des « défauts de sécurisation élémentaires ». Il écarte la piste des failles publiées par des chercheurs ces deux dernières années.

  •  

Les Dalton, un gang de la mafia turque au service du Kremlin ?

Des membres du gang turc des Dalton sont accusés d’avoir fomenté le sabotage, sur le sol polonais, d’une antenne Starlink, un système essentiel à la défense ukrainienne. La presse turque se penche sur cette hypothèse, et met en lumière le profil singulier de l’organisation criminelle mise en cause.

© PHOTO JAN-PHILIPP STROBEL/AFP

Deux individus soupçonnés d’avoir participé au sabotage d’une station Starlink en Pologne fin septembre sont escortés par la police après avoir été présentés à un juge, au tribunal de Nürtingen en Allemagne, le 13 octobre 2026.
  •  

Des frigos de supermarchés piratés partout en France, le fossé invisible de l’IA et les bots russes toujours actifs malgré les frappes sur Yandex : on vous raconte la semaine Cyberguerre

Trois actualités à retenir cette semaine dans le cyberespace, un piratage qui a fait grimper la température dans les rayons frais de centaines de supermarchés français, Andrej Karpathy qui décrit le fossé grandissant entre l’IA que connaît le grand public et celle que voient les laboratoires, et un effondrement du trafic de bots russes qui mérite d’être nuancé.

  •  

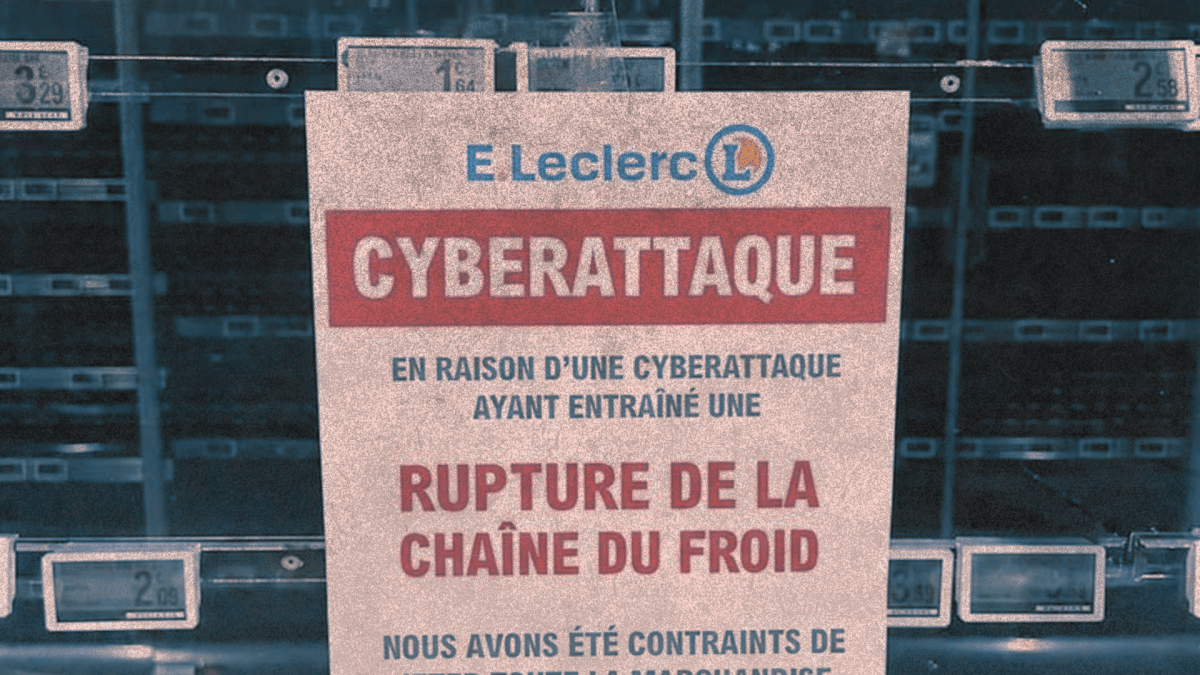
C’est l’hécatombe : après Danfoss, un deuxième fournisseur de systèmes frigorifiques est visé par des hackers

La cyberattaque qui a déréglé les vitrines réfrigérées de centaines de supermarchés en France ne se limite pas aux équipements Danfoss. Selon plusieurs témoignages, les régulateurs de Dixell sont aussi concernés, et au moins un Leclerc du Tarn en a fait les frais mardi 13 octobre 2026 au matin.

  •  

Les arnaques aux cartes Pokémon se multiplient avec 58 fausses boutiques recensées en quelques semaines

Depuis début septembre, Pokéscam a recensé 58 fausses boutiques Pokémon. En pleine ruée sur les coffrets des 30 ans, certaines affichent des prix crédibles, de faux stocks limités et des vitrines particulièrement soignées. De quoi faire hésiter même les collectionneurs méfiants, épuisés par les ruptures de stock.

  •  

Attention, les arnaques Pokémon se multiplient depuis la sortie des coffrets des 30 ans

Alors que les coffrets des 30 ans de Pokémon s’arrachent, de fausses boutiques profitent de la frustration des collectionneurs. Sites soignés, prix plausibles, stocks prétendument limités : tout est fait pour pousser à commander avant de vérifier. Nous en avons croisé dès les précommandes, et le phénomène s'étend, chiffres à l'appui.

  •  

Identité, réservations, numéro de chambre… une faille dans ce logiciel hôtelier français expose les clients de 1 500 établissements

L'éditeur parisien Medialog a confirmé une intrusion dans son logiciel de gestion hôtelière Medialog Hôtel. Des données d'identité et de réservation de clients d'environ 1 500 établissements ont été extraites entre fin septembre et début octobre 2026.

  •  
❌