Opinion - Bloqueurs de publicité
C'est NON.
(Permalink)
En juillet, une polémique avait éclaté autour des écrans LG pour ordinateurs : l’installation automatique du pilote provoquait l’apparition d’une publicité pour l’antivirus McAfee. Les pratiques du constructeur ont été épinglées dans une nouvelle vidéo, mais LG dément tout problème.
LG a été sous un feu nourri de critiques en juillet. Lors du branchement d’un écran LG sur un ordinateur, un signal était envoyé à Windows Update pour récupérer automatiquement le pilote. Une opération courante, qui évite à l’utilisateur d’aller le chercher manuellement.
LG avait détourné ce mécanisme pour installer aussi un composant qui provoquait l’affichage d’une publicité pour McAfee. La documentation de Microsoft précise pourtant de faire attention à ce genre de pratique. La firme avait d’ailleurs fini par intervenir, LG mettant fin à l’opération, avec une image entachée.
Ce comportement avait été mis en avant par Gamers Nexus dans une vidéo expliquant le problème. Or, la chaine vient de remettre le couvert, en s’attaquant cette fois aux téléviseurs de la marque.
Dans sa nouvelle vidéo (vue plus de 3 millions de fois à l’heure où nous écrivons ces lignes), Gamers Nexus expose pendant 135 minutes l’étendue de ses découvertes, faites en collaboration avec Level1Techs et des chercheurs en sécurité indépendants. La chaîne met en cause le comportement réseau et logiciel des téléviseurs sous webOS, notamment des modèles OLED de la gamme G5.
La vidéo de 2h15 plonge profondément dans les détails. Parmi les constats majeurs de la chaîne : le fait que les téléviseurs testés (des modèles OLED) captent l’audio dans la pièce, même quand l’appareil est en veille. D’après les tests réalisés, les téléviseurs enregistrent le son à travers le micro même quand la connexion est coupée, stockant les données localement en attendant que l’accès à internet soit restauré.
Les testeurs ont également utilisé le logiciel Wireshark pour analyser les paquets de données envoyés par la télé. Les résultats auraient montré un balayage actif du réseau local, notamment pour cartographier les appareils voisins. Ce balayage collecterait au passage les adresses IP des appareils connectés, de même que les noms et intensités de signal des réseaux Wi-Fi détectés, ainsi que leurs données de localisation.
Selon Gamers Nexus, les données ainsi recueillies alimentent LG Ad Solutions, la filiale publicitaire du groupe. LG aurait écoulé 216 millions de téléviseurs connectés dans le monde, tandis que la filiale revendiquerait 363 millions d’appareils secondaires pouvant être ciblés individuellement, dans les seuls États-Unis. On ne parle donc pas uniquement d’appareils détectés, mais de ceux sur lesquels une publicité peut être envoyée.
La technique n’est pas nouvelle, chez LG. Le constructeur utilise depuis des années un mécanisme nommé Automated Content Recognition (ACR, non spécifique à LG), chargé de générer des empreintes numériques, pour récupérer – entre autres – les habitudes de visionnage. Le travail mené par Gamers Nexus va cependant plus loin.
Le plus gros problème rencontré par la chaîne réside dans la sécurité. Plusieurs failles ont été détectées dans webOS, le système d’exploitation propre à LG, que le constructeur fournit dans ses TV connectées. Les testeurs sont parvenus à les exploiter, débloquant des capacités d’exécution de code arbitraire à distance. Ils s’en sont servi, entre autres, pour récupérer les données audio justement enregistrées par le téléviseur quand la connexion internet était coupée.
Les failles ont été transmises à LG sans révélation publique et seraient en cours de correction.
En 48 heures (la vidéo a été publiée le 7 septembre), ces informations ont eu le temps de ressortir dans plusieurs médias. Initialement, LG se refusait à tout commentaire, mais le constructeur a fini par sortir de sa réserve auprès de plusieurs sites, dont MacG.
Selon LG, les conversations ambiantes ne sont ni enregistrées ni transmises dans les conditions normales d’utilisation. Pour que le processus se déclenche, il faut que l’utilisateur l’active volontairement, par exemple via la touche spécifique de la télécommande. Le constructeur réfute toute écoute passive et automatique de ce qui se passe autour de ses télés connectées.
L’écoute peut en revanche se faire si la fonction « Hi LG » est activée. Le comportement serait alors le même que n’importe quel autre assistant vocal : une écoute locale passive, devenant active quand les mots-clés sont prononcés. Quand aucun mot-clé n’est détecté, les données stockées temporairement sont supprimées et rien n’est transmis, assure LG.
Le constructeur affirme également que les données récupérées sur le réseau sont standards. Détecter les appareils connectés permet notamment de partager du contenu et d’utiliser d’autres fonctions liées à la maison connectée. Autre affirmation : tout ce qui touche à la personnalisation des publicités et, de manière générale, à l’ACR, ne peut fonctionner qu’avec un accord explicite de l’utilisateur. Celui-ci peut révoquer cette autorisation à tout moment dans les réglages de l’appareil.
Bien que ces comportements puissent entrer dans la catégorie « pratiques courantes », la réponse de LG est incomplète. Ainsi, pas un mot sur les failles de sécurité, alors qu’elles ont permis la récupération de données pouvant s’avérer sensibles. Exploitées, ces failles pourraient permettre à des pirates de transformer ces appareils en autant de dispositifs d’écoute.
À noter que Gamers Nexus avait déjà épinglé les téléviseurs LG en juillet pour les problèmes d’écoute. Ils notaient effectivement que l’on pouvait désactiver la reconnaissance vocale, coupant du même coup toutes les fonctions de type IA. LG, là aussi, avait fini par répondre à plusieurs médias, dont nos confrères de MacG : « LG Electronics (LGE) réaffirme que les téléviseurs LG ne collectent, n’enregistrent ni ne stockent les conversations ambiantes. La reconnaissance vocale est une fonctionnalité optionnelle, lancée par l’utilisateur, qui traite les données vocales uniquement lorsqu’elle est activée par l’utilisateur pour répondre à une demande spécifique. Les clients peuvent utiliser les fonctionnalités Smart TV sans activer la reconnaissance vocale ».
La succession des vidéos de Gamers Nexus provoque, sans surprise, de nombreuses discussions et écorne l’image du constructeur. Sur Reddit ou les réseaux sociaux, de nombreuses personnes réfléchissent désormais à la connexion de leur téléviseur, LG ou non. Outre les choix faits par les constructeurs, la sécurité même du système d’exploitation interroge et beaucoup se demandent si elle est gérée sérieusement.
Ces questions fusent autour des appareils connectés depuis longtemps. Elles ont largement alimenté la réflexion ayant conduit l’Europe à adopter le Cyber Resilience Act, qui va franchir une étape majeure ce 11 septembre. Mais à compter de décembre 2027, les constructeurs seront pleinement responsables de la sécurité de leurs produits, dès lors qu’ils contiennent une composante numérique. Les téléviseurs connectés seront bien sûr concernés, d’autant plus que le CRA sera rétroactif et s’appliquera sur tous les appareils en cours de commercialisation, pas uniquement les nouveaux.
Si les derniers mois avaient déjà vu plusieurs records de failles corrigées chez Microsoft, le Patch Tuesday de la rentrée les explose tous : avec 966 vulnérabilités colmatées, dont plus de 700 pour Windows, septembre 2026 restera probablement dans les annales.
966 : c’est le nombre de failles corrigées dans le bulletin mensuel accompagnant la salve de correctifs publiés le 8 septembre. Le chiffre varie légèrement selon les sources, en fonction de ce qui est comptabilisé. Les 966 failles correspondent aux CVE publiés effectivement ce 8 septembre, selon Bleeping Computer.
Même en tenant compte de ces différences de comptage, le Patch Tuesday de septembre est loin, très loin devant. Le précédent record était détenu par les correctifs de juillet, qui culminait déjà à 570 failles. Le mois d’août avait suivi avec 400 failles corrigées.
Des chiffres très élevés, conséquence directe de l’utilisation des LLM (grands modèles de langage). Microsoft a depuis largement expliqué comment ses équipes s’en servaient, avec plusieurs LLM évoluant au sein d’un harnais spécialisé. L’entreprise a également officialisé son projet Perception, coordonnant trois familles d’agents, responsables respectivement de la traque des failles, de l’évaluation du contexte et de la correction.
Parmi les 966 failles corrigées, 105 sont critiques, dont 81 permettant des exécutions arbitraires de code à distance, soit le pire des scénarios. Aucune des failles critiques n’est cependant exploitée à ce jour ni même publique. L’avertissement habituel tient toujours cependant : dès lors que les correctifs sont disponibles, les quelques détails les accompagnant peuvent orienter les pirates vers les failles correspondantes.
Bleeping Computer donne une ventilation approximative des failles par type :
En revanche, deux failles sont exploitées (0-day). Elles ne sont pas critiques, mais sont tout de même importantes :
La recommandation est donc logique : installer ces nouveaux correctifs aussi rapidement que possible.
La mise à jour publiée hier soir, estampillée KB5124008, contient aussi de nouvelles fonctions pour Windows 11, dont la plupart ont été déjà commentées au cours des derniers mois.
C’est ainsi la mise à jour qui officialise le retour de la capacité à bouger la barre des tâches sur n’importe quel côté de l’écran. Le fonctionnement n’est pas celui de Windows 10, qui permettait de la changer de côté par glisser-déposer. Dans Windows 11, il faut se rendre dans les réglages (le plus simple est de passer par le clic droit sur la barre des tâches) et de choisir l’option voulue. Dans tous les cas, on peut toujours modifier l’alignement des icônes.

Toujours pour la barre des tâches, on peut maintenant l’afficher en mode réduit. Jusqu’ici, le système permettait de la réduire, mais le réglage n’influait que sur la taille des icônes, pas sur la barre elle-même. Le nouveau réglage s’occupe des deux.
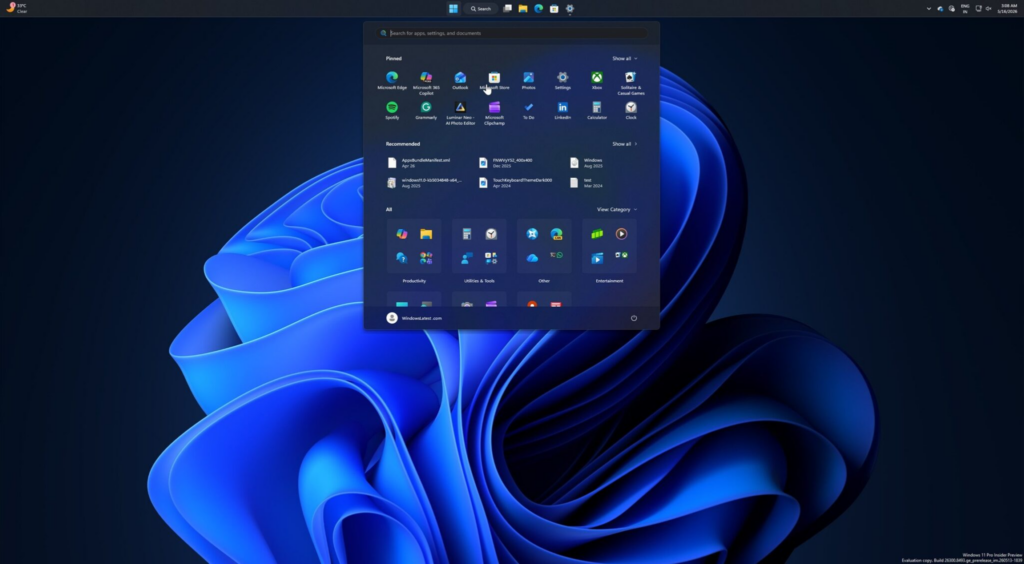
On peut également redimensionner le menu Démarrer, via un nouveau réglage qui laisse le choix entre Grand, Petit et Automatique. Bien sûr, plus le menu sera grand, plus il pourra afficher d’éléments. Cette amélioration s’accompagne d’une autre : une personnalisation nettement plus poussée. On peut ainsi désactiver la zone « Recommandés », qui s’appelle d’ailleurs « Récents » maintenant, choisir de n’afficher qu’une grille d’icônes ou une liste, ou encore supprimer les catégories et les applications épinglées. Si l’on désactive tout, le menu Démarrer n’affiche alors plus qu’une liste statique et alphabétique des applications installées.
Cette mise à jour intronise en outre les améliorations de performances pour l’Explorateur, qui se charge plus vite et se montre plus réactif. Comme nous l’avions indiqué, cette hausse de performances se fait via de courtes hausses de la consommation CPU, pas par un préchargement de l’application en mémoire. Selon Microsoft, la différence de performances est d’autant plus visible sur les machines peu puissantes.
Enfin, on peut désactiver Bing et le Microsoft Store dans la recherche, pour n’avoir que des résultats locaux. La recherche y gagne largement en performances. En revanche, la tolérance aux fautes de frappe n’est pas encore de la partie.
Notez que vous ne verrez pas forcément ces nouveautés immédiatement après l’installation de la mise à jour. Microsoft a l’habitude de procéder par étapes, créant systématiquement un « bazar ». Les fonctions sont activées petit à petit chez les utilisateurs, mais on ne sait pas combien de temps prendra le processus complet.