Selon l’Arcep, la France compte environ 45,2 millions de locaux, dont 95 % raccordables à la fibre. Sur ceux qui peuvent accéder au FTTH, 65 % ont effectivement sauté le pas. Ce chiffre progresse trimestre après trimestre, mais il est tiraillé entre deux mouvements contraires : toujours plus de locaux d’un côté, et toujours plus de fibre de l’autre, principalement poussé par les zones moins denses.
L’Arcep vient de mettre en ligne son dernier observatoire du marché des services fixes à haut et très haut débit (chiffres de fin juin 2026). Le régulateur des télécoms dénombre « 45,2 millions de locaux présents sur le territoire national », dont 95,3 % sont raccordables à la fibre optique, soit 275 000 locaux supplémentaires en trois mois.
Il reste donc 2,1 millions de locaux à rendre raccordables. Les raisons sont diverses, mais « pour plus d’un tiers d’entre eux, les opérateurs indiquent à date qu’il s’agit de locaux pour lesquels l’intervention de déploiement a été refusée par des tiers [des syndicats de copropriété sont cités en exemple, ndlr] ou de locaux encore en cours de construction ».
Cette volonté de déployer la fibre sur l’ensemble du territoire s’apprécie à la lumière de deux données complémentaires : le nombre de lignes déployées sur le trimestre, mais aussi le nombre de nouveaux locaux rendus éligibles.
Fibre vs locaux : cours après moi que je t’attrape
Avec 43,1 millions de locaux raccordables à la fibre optique, on serait à 100 % avec le nombre de locaux estimés par l’Arcep au troisième trimestre 2022. Dans le graphique ci-dessous, nous avons combiné le nombre de locaux en France et ceux raccordables à la fibre optique, à partir des données open data de l’Arcep :
Il reste 72% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Oublie que t'as aucune chance, vas-y fonce ! Sur un malentendu…
Revolut a confirmé ce week-end avoir envoyé des données personnelles et bancaires de certains clients à une agence gouvernementale. Problème, c’était « une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime ». En clair, des pirates ont récupéré ses informations et auraient commencé à les publier sur Internet.
Il y a quelques semaines à peine, Revolut annonçait officiellement devenir une banque en France ; elle venait en effet d’obtenir sa licence bancaire. Les comptes des 8 millions de clients français sont aux mains de la succursale française de Revolut Bank UAB (la banque lituanienne de Revolut).
Dans son communiqué, Revolut expliquait : « Ce nouveau jalon témoigne de notre engagement envers les 8 millions de clients français et plus de 55 000 entreprises françaises qui nous confient leur argent : vous offrir une expérience bancaire toujours plus complète ». Mais « l’expérience » que viennent de vivre de nombreux clients n’est certainement pas celle escomptée.
« Une arnaque sophistiquée »… avec un email
En effet, Revolut a laissé fuiter des données personnelles de ses clients… enfin se serait fait rouler dans la farine serait plus exact comme formulation : « Revolut a récemment identifié une arnaque sophistiquée d’usurpation d’identité externe où un tiers non autorisé a utilisé un courriel avec un domaine légitime d’une agence gouvernementale pour soumettre des demandes frauduleuses d’informations », explique la banque à TechCrunch. Le détail de l’attaque n’est pas précisé, il faudra donc croire la banque sur parole pour le côté sophistiqué de l’arnaque.
Dès la supercherie découverte, l’adresse e-mail a évidemment été bloquée et des actions ont été mises en place. Les autorités, les forces de l’ordre et les organismes de réglementation compétents ont été informés de l’incident. La banque affirme que « les systèmes Revolut et les fonds des clients ne sont pas affectés ». Encore heureux !
Selfie, carte identité, relevé de compte, IBAN…
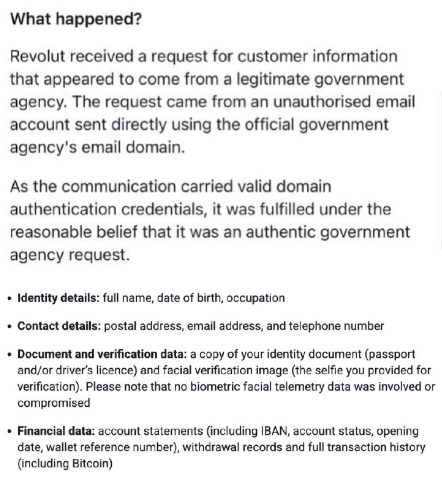
ZachXBT, un chercheur en cybersécurité spécialisé dans le monde des cryptos, publie sur Telegram le courrier qui aurait été envoyé aux clients ainsi que la liste des documents transmis au pirate : l’adresse complète avec email, numéro de téléphone, nom, emploi et date de naissance, sans oublier « une copie du passeport et/ou du permis de conduire, ainsi que la vérification selfie ».
Des données bancaires très précises seraient également dans le lot : « relevés de compte, IBAN, enregistrements de retrait et historique complet des transactions incluant Bitcoin ». Plusieurs internautes publient également le message qu’aurait envoyé Revolut, notamment Marc Zeller.
Selon ZachXBT, « bien que l’incident soit probablement limité en taille, il semble avoir ciblé des utilisateurs fortunés ».
De son côté, Revolut n’a pas souhaité indiquer à nos confrères le nombre de clients touchés, ni la nature des données concernées. Même mutisme sur le nom de l’agence gouvernementale en question. Selon Capital, l’entreprise précise simplement qu’un nombre limité de clients est affecté. Là encore, il faut la croire sur parole.
Ce n’est que le début ?
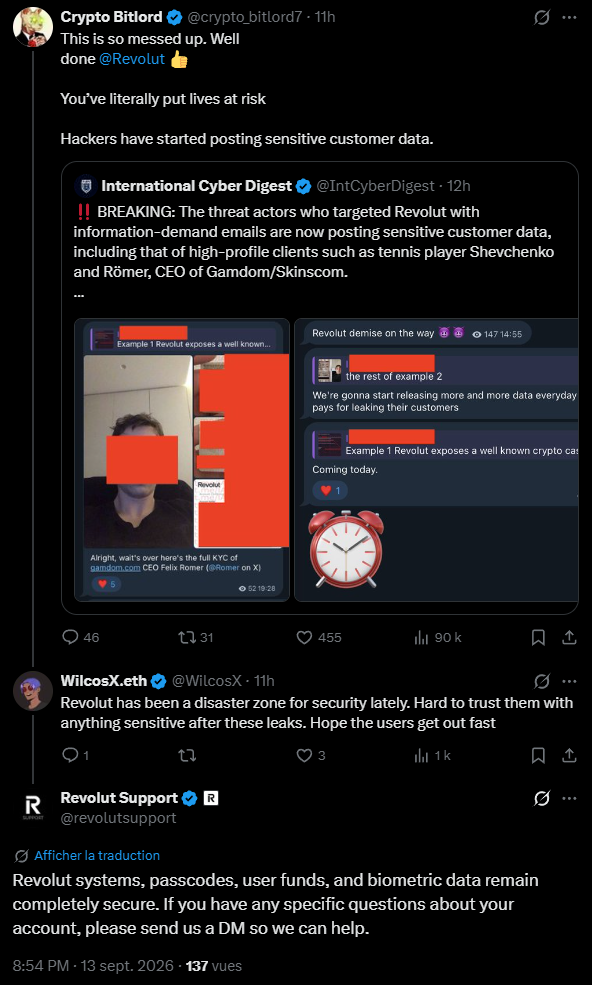
Depuis, selon plusieurs retours sur les réseaux sociaux, les pirates auraient commencé à divulguer des données dérobées, notamment des selfies et des photos de pièces d’identité. Les pirates lanceraient au passage les hostilités, comme le rapportent FrenchBreaches et International Cyber Digest, en maintenant la pression sur Revolut et menaçant de divulguer davantage de données.
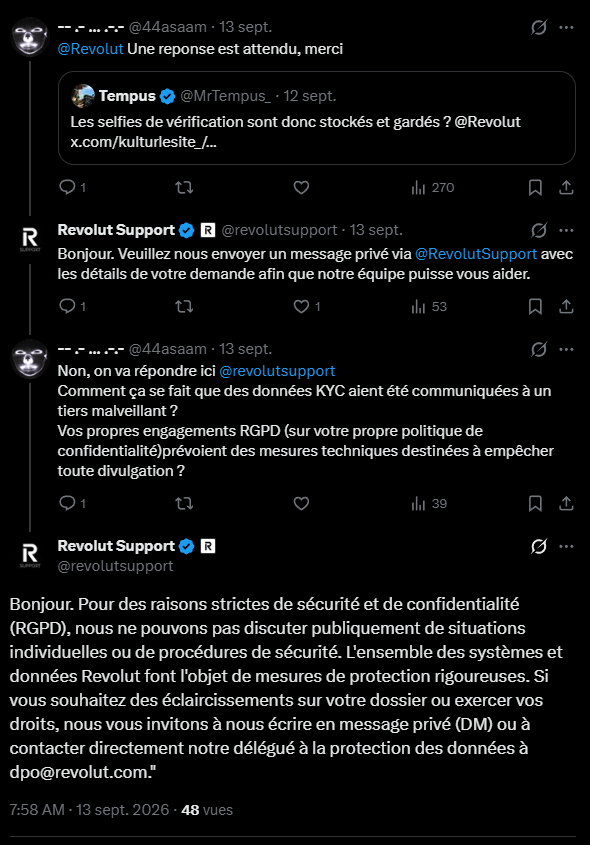
Sur X, le compte officiel Revolut Support tente de sauver les meubles, sans confirmer ni infirmer les documents publiés par les pirates. L’entreprise botte en touche et ne parle que de ce qui va bien : « Les systèmes Revolut, les mots de passe, les fonds des utilisateurs et les données biométriques restent parfaitement sécurisés ». Message répété à plusieurs reprises.
Revolut fait l’autruche
De manière générale, le compte de support répond avec le même genre de message : passer en privé. Un internaute, par exemple, demande des explications à la banque avec pour réponse : « Pour des raisons strictes de sécurité et de confidentialité (RGPD), nous ne pouvons pas discuter publiquement de situations individuelles ou de procédures de sécurité. L’ensemble des systèmes et données Revolut font l’objet de mesures de protection rigoureuses ».
Pour le moment, aussi bien sur X que sur sa page des communiqués, le dernier message remonte au 3 septembre, indiquant qu’elle venait d’obtenir une approbation conditionnelle pour les États-Unis de la part de l’Office of the Comptroller of the Currency (OCC). Revolut prévoit de se lancer comme banque outre-Atlantique en 2027.

 Connexion