Cela ne surprendra personne, mais les deux mots incontournables (ou presque) aux Assises de la cybersécurité de Monaco sont « IA » et « agent ». Entre l’attaque, la défense et l’analyse (avec une forte asymétrie entre les deux), ils sont partout, à toutes les sauces. Si la situation actuelle est compliquée, les élections à venir risquent d’être « un carnage ».
À Monaco, tout le monde semble s’entendre sur un point : « l’IA nous complique la tâche […] L’IA est un multiplicateur de force, mais elle ne va pas rendre possible des attaques impossibles », a déclaré Vincent Strubel, patron de l’ANSSI, pour résumer la situation.
Avec l’IA, des attaques plus massives et sophistiquées
« Les méthodes d’attaque avec des IA génératives ne sont pas nouvelles, mais elles sont plus rapides et autonomes », confirme Bertrand Le Piolot, directeur cybersécurité chez FDJ United (anciennement Française des Jeux). Le général Patrick Touak, en charge du ComCyber MI, se dit tout de même « étonné de la vitesse avec laquelle l’IA a démultiplié les attaques ».
Jérôme Renoux, vice-président d’Akamai France, nous donne sa vision globale en tant que CDN qui voit passer « 25 à 30 % » du trafic mondial : « il y a une forte augmentation du nombre et de la sophistication des attaques par IA ». L’entreprise voit passer des bots « de plus en plus sophistiqués » ; ils sont par exemple « plus intelligents et imitent davantage le comportement humain » pour passer sous le radar des détections automatiques.
Après une forte explosion au moment du covid et des confinements, le volume des données échangées ne progresse que de quelques pourcents par an depuis quelques années. L’intelligence artificielle et les agents/bots occupent de la bande passante, mais ils n’ont pas d’effet significatif sur le volume de trafic global.
En défense, l’IA coûte cher
Il reste 81% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
OpenAI a publié une note pour défendre le licenciement de trois chercheurs de ses équipes de sécurité, qui contestent toute faute dans une lettre ouverte.
La plateforme e-votez, où se déroule le vote pour la « primaire de la gauche socialiste et démocratique », fait l’objet d’une attaque par déni de service, qui ralentit mais ne compromet pas, à ce stade, son fonctionnement.
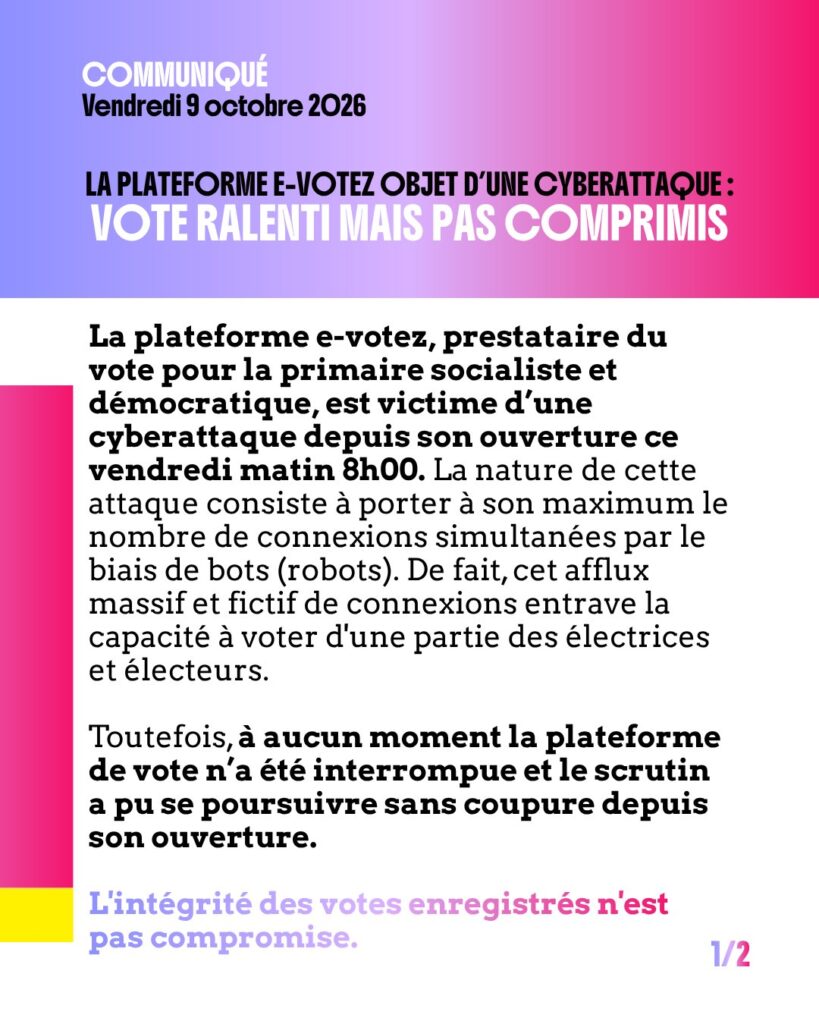
« La plateforme e-votez, prestataire du vote pour la primaire socialiste et démocratique, est victime d’une cyberattaque depuis son ouverture ce vendredi matin 8h00 », a signalé le compte X du Parti socialiste vers midi, reprenant un communiqué de la commission d’organisation de la primaire.
Communiqué de la commission d’organisation de la primaire de la gauche
« De fait, cet afflux massif et fictif de connexions entrave la capacité à voter d’une partie des électrices et électeurs. Toutefois, à aucun moment la plateforme de vote n’a été interrompue et le scrutin a pu se poursuivre sans coupure depuis son ouverture. L’intégrité des votes enregistrés n’est pas compromise », rassure la commission.
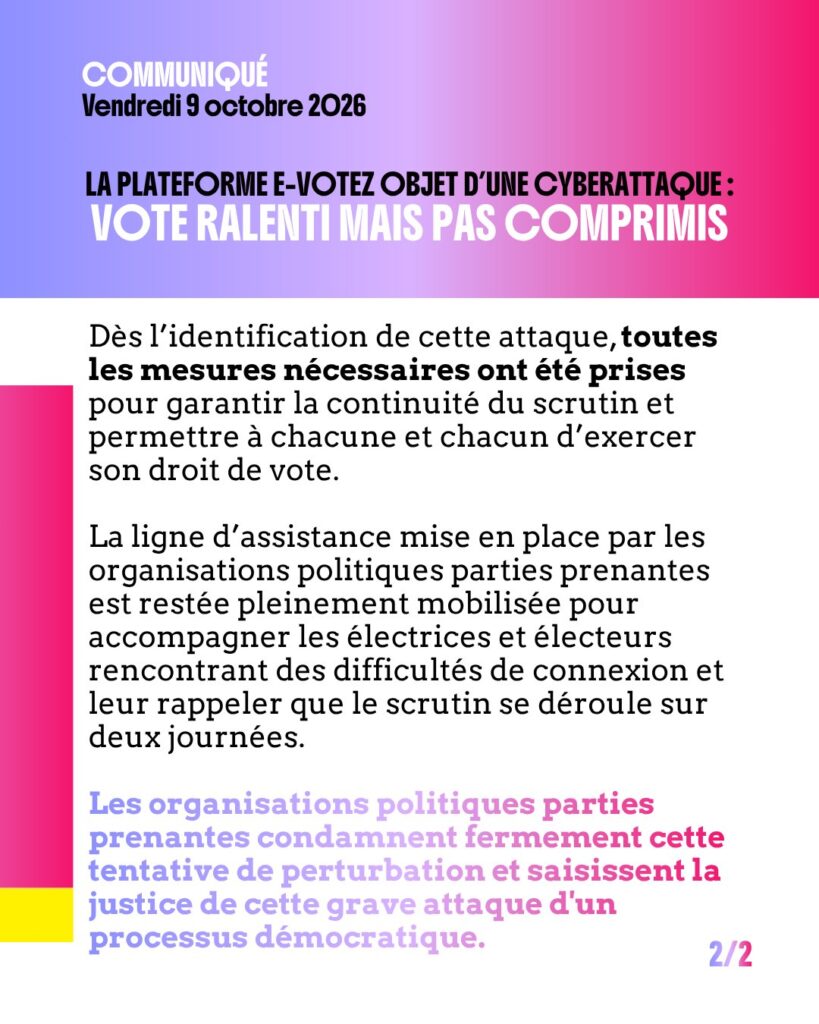
« Dès l’identification de cette attaque, toutes les mesures nécessaires ont été prises pour garantir la continuité du scrutin et permettre à chacune et chacun d’exercer son droit de vote », indique encore l’organisation, qui promet des poursuites :
« Les organisations politiques parties prenantes condamnent fermement cette tentative de perturbation et saisissent la justice de cette grave attaque d’un processus démocratique. »
Le premier tour de la primaire oppose Olivier Faure, Raphaël Glucksmann, Jérôme Guedj, Emmanuel Maurel et Ségolène Royal. Il se tient les vendredi 9 et samedi 10 octobre, avant un second tour programmé les 16 et 17 octobre.
Des « outils prédictifs et préventifs » de « détection précoce »
Confrontées à une « ubérisation de la corruption » émanant notamment du narcobanditisme, les inspections générales de la police (IGPN) et de la gendarmerie (IGGN) ont musclé leurs dispositifs anti-corruption. Leurs nouveaux algorithmes de « surveillance et contrôle des accès aux fichiers de la Police nationale » (SCAF-PN) et de « contrôle interne des traces des applications et du réseau » (CITAR)ont presque doublé le nombre d’identifications de consultations illicites de fichiers policiers et de cas de corruption.
Dans son rapport 2025, l’inspection générale de la police nationale (IGPN) relève que « l’année écoulée a connu une augmentation des affaires d’atteintes à la probité, en valeur absolue et en proportion ». Mais également que « pour la première fois, la détection interne, portée par l’ensemble du commandement, représente une part très significative de cette tendance ».
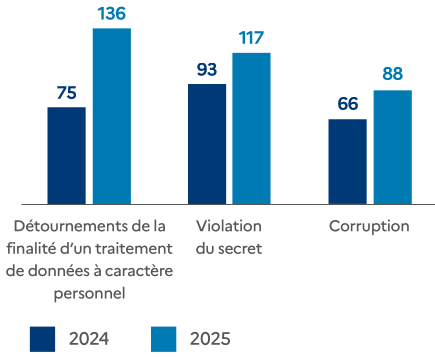
L’IGPN a en effet identifié 136 infractions pour détournement de la finalité d’un traitement de données à caractère personnel (consultations illicites de fichiers), contre 75 l’an passé (+ 81 %). À titre de comparaison, le nombre de cas de corruption est passé de 66 à 88 (+ 33 %), les violations du secret professionnel de 93 à 117 (+ 26 %), les faux en écriture de 98 à 65 (- 33 %), les vols de 65 à 56 (- 14 %).
+ 81 % de consultations illicites de fichiers en 2025 – IGPN
L’IGPN dénombre par ailleurs 16 manquements aux règles d’utilisation des fichiers de données à caractère personnel, dont un « par inobservation des règles de securité », 14 manquements « par détournement des finalités dans un but lucratif », et 14 autres « sans but lucratif ».
Les fichiers les plus fréquemment détournés sont constitués, par ordre décroissant, du traitement des antécédents judiciaires (TAJ), du système d’immatriculation des véhicules (SIV) ainsi que du fichier des personnes recherchées (FPR), qualifiés de « vecteurs principaux de compromission ». La majorité de ces consultations illicites l’avaient été « à des fins lucratives », mais sans réel enrichissement, et sans commune mesure avec les risques encourus, souligne l’IGPN :
« Les contreparties ne sont jamais réellement ostentatoires, les enquêtes révélant des petits montants (en numéraire ou dématérialisé) ou des services divers, le tout inversement proportionnel au risque pénal et administratif encouru par l’agent indélicat. »
Une « menace pour l’heure non existentielle », et « marginale »
L’IGPN évoque également des consultations illicites de fichiers à des fins non lucratives, « dans lesquelles l’agent indélicat n’a pas vraiment conscience d’être auteur de faits répréhensibles ». Certains le font en effet pour rendre service à des amis, voisins, proches, pour vérifier la moralité de la personne censée garder les enfants, ou bien par jalousie pour « identifier et localiser » le nouveau conjoint de son ex’, voire même « au nom d’une juste cause ».
S’il n’y a bien évidemment pas de profil-type de l’agent corrompu, la majorité des agents mis en cause sont néanmoins des hommes âgés de moins de 40 ans, dans le premier tiers de leur carrière. Ils ne bénéficient pas de revenus élevés et certains se trouvent dans des situations personnelles très dégradées (situations familiales complexes, endettement, addictions), précise le rapport.
L’IGPN relève en outre que ces agents « commencent toujours de façon très modeste avant de rapidement effectuer des consultations massives ». Une « uberisation de la corruption » facilitée par l’accès quasi-instantané aux fichiers de police par leur terminal mobile NEO (comme l’avait notamment révélé l’enquête de Disclose consacrée aux contrôles d’identité « au faciès » recourant illégalement à la reconnaissance faciale), relève l’IGPN :
« L’ubérisation de la corruption distancie de fait les agents compromis de leur acte répréhensible, laissant ces derniers pantois lorsqu’ils apprennent à quelles fins ont été utilisés les fichiers qu’ils ont détournés. »
Il reste 71% de l'article à découvrir. Vous devez être abonné•e pour lire la suite de cet article. Déjà abonné•e ? Générez une clé RSS dans votre profil.
Bleu est en retard sur le calendrier de la qualification SecNumCloud d’une partie de ses services. Elle prévoyait le premier semestre 2026, mais il est désormais question de « la fin d’année ».
L’annonce des « clouds de confiance » basés sur des technologies américaines avait fait beaucoup parler. Nous avons d’un côté Thales avec Google pour former S3ns, de l’autre Capgemini, Orange et Microsoft pour Bleu. Le principe est de faire héberger les technologies de Microsoft ou Google par des prestataires français.
Les deux visent depuis le début la qualification SecNumCloud, le plus haut niveau d’exigence en cybersécurité de l’ANSSI. Elle assure notamment une étanchéité aux lois extraterritoriales, une robustesse des systèmes informatiques, des équipes, etc.
S3ns : 17 mois entre le jalon J0 et la qualification SecNumCloud
S3ns est arrivé au bout du chemin, il y a un peu moins d’un an : son offre PREMI3NS est qualifiée SecNumCloud par l’ANSSI depuis décembre 2025, soit un processus de 17 mois pour être précis depuis la validation du jalon J0, « sans réserve » de l’ANSSI. La validation du jalon J1 avait ensuite pris cinq mois, puis 12 mois pour terminer la procédure.
Il y a, pour rappel, quatre niveaux dans la procédure de qualification SecNumCloud :
J0 : acceptation de la demande de qualification
J1 : acceptation de la stratégie d’évaluation
J2 : acceptation des travaux d’évaluation
J3 : décision de qualification
Si l’Agence émet des réserves, cela signifie que « l’ensemble des critères d’acceptation […] sont respectés, mais l’ANSSI estime qu’un jalon de la qualification ne peut a priori pas être franchi ou que les coûts et délais nécessaires pour atteindre la qualification sont très importants ». C’est une mise en garde, comme son nom l’indique, mais S3ns et Bleu n’y ont pas eu droit.
Bleu a validé le jalon J0 il y a 18 mois, la qualification prévue pour fin 2026
Bleu s’est lancé plus tard dans la procédure, avec une acceptation du jalon J0 en avril 2025. Le jalon J1 a pris un peu plus de temps – sept mois – que pour S3ns. Le calendrier était alors en phase avec ce que nous indiquait Bleu aux Assises de la cybersécurité de l’année dernière. La coentreprise de Capgemini et Orange ajoutait que la qualification SecNumCloud était attendue pour le premier semestre 2026, un calendrier déjà annoncé lors du passage du jalon J0. Nous avions aussi profité de l’occasion pour faire un rapide tour des enjeux de souveraineté et des relations avec Microsoft.
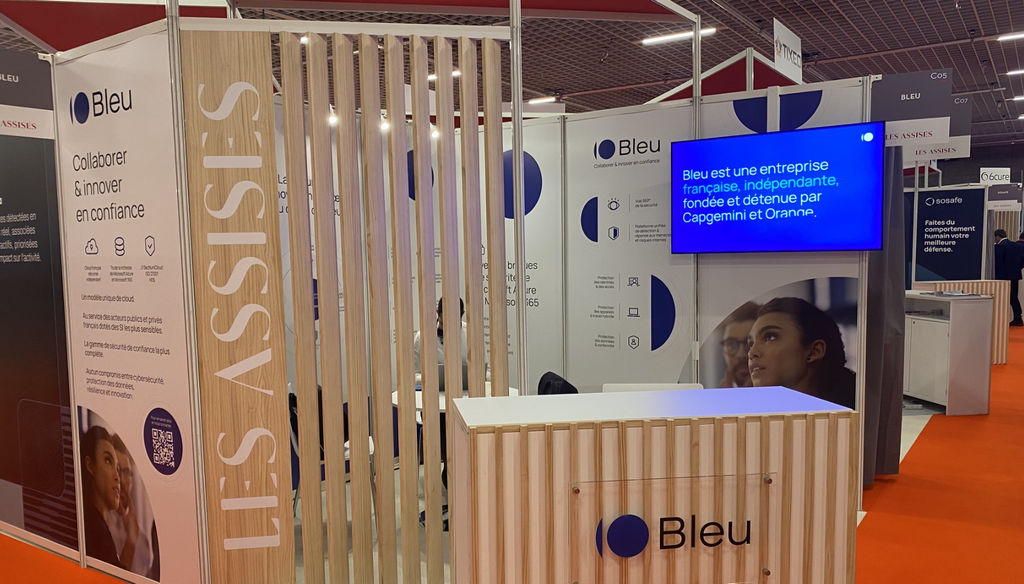
Un an plus tard, force est de constater que la qualification n’est toujours pas finalisée. Le stand de Bleu aux Assises de la cybersécurité 2026 n’affiche que le jalon J1. « Nous sommes toujours dans le process de qualification pour un très large catalogue de services IaaS, PaaS, et CaaS. Nous visons la qualification pour la fin d’année », nous explique le service presse.
Iaas (Infrastructure as a Service), PaaS (Platform as a Service) et CaaS (Container as a Service) correspondent à ce que propose Microsoft avec Azure. Avec la partie SaaS (Software as a Service) de Microsoft 365, qui passera la qualification dans un second temps, cela représente selon Bleu une centaine de services.
Cette qualification de trois niveaux de services en même temps était déjà présente chez S3ns, qui affirmait d’ailleurs que c’était « la première fois que l’ANSSI accorde la qualification SecNumCloud en simultanée pour les périmètres IaaS, CaaS et PaaS, couvrant plus de vingt services ».
Si Bleu obtient bien la qualification en décembre comme prévu, cela donnerait environ 13 mois d’écart avec le J1. Au total, si le délai annoncé est cette fois-ci respecté, la qualification prendrait donc 21 mois.
Procédure de qualification SecNumCloud de S3ns (Thales et Google) :
J0 : juillet 2024
J1 : décembre 2024 (5 mois)
Qualification : décembre 2025 (17 mois au total)
Procédure de qualification SecNumCloud de Bleu (Capgemini, Orange et Microsoft) :
J0 : avril 2025
J1 : novembre 2025 (7 mois)
Qualification : attendue fin 2026 (estimation 20 mois)

 Connexion